Pular para o conteúdo

Relatório de avaliação

PauloHenryque

AutorizadoUso ético e responsável

Offensive Security & Vulnerability ResearcherDesenvolvedor Web Full-Stack

Penetration Testing · Reverse Engineering · Threat Analysis · Low-Level Tooling

Sumário executivo

Sou especialista em cibersegurança ofensiva, engenharia de baixo nível e desenvolvimento de ferramentas avançadas, com atuação focada em Red Team, exploração de vulnerabilidades e análise forense digital. Tenho uma abordagem orientada à construção de soluções técnicas profundas, com forte domínio de ambientes críticos, sistemas operacionais e arquitetura de software voltada à segurança.

Construir a ferramenta, não só provar o conceito.

Escopo da avaliação

  • Perímetro externo

    Ofensiva & Red Team

    • Red Team Operations & Pentest Avançado
    • Reconhecimento e enumeração em escala
    • Pesquisa e prototipação de exploits / CVEs
    • Fuzzing e descoberta de vulnerabilidades

    ~/arsenal/ofensiva Python · Go · Nmap · Metasploit · FFUF · Gobuster · Kali Linux

  • Aplicações

    Segurança de Aplicações

    • Segurança de aplicações e infraestrutura
    • Metodologias baseadas no OWASP Testing Guide
    • Broken Access Control, Injection, XSS, SSRF
    • Desenvolvimento de soluções de defesa (EDR-like, anti-exploit)

    ~/arsenal/aplicacoes Python · Java · C# · Burp Suite · OWASP ZAP

  • Binários

    Engenharia Reversa

    • Engenharia Reversa & Análise de Malware
    • Análise de binários e firmwares
    • DLL Hijacking, evasão e pós-exploração

    ~/arsenal/binarios Assembly · C · C++

  • Evidências

    Forense Digital

    • Forense de memória, disco, rede e Android
    • Investigação de incidentes
    • Validação de evidências digitais
    • Metodologias de Digital Forensics & Incident Response (DFIR)

    ~/arsenal/evidencias Python · C · Wireshark

  • Núcleo

    Baixo Nível & Kernel

    • Programação de Baixo Nível (C, Assembly, interação com kernel)
    • Virtualização, hypervisors e drivers de kernel
    • Criptografia aplicada e engenharia de baixo nível

    ~/arsenal/nucleo C · C++ · Rust · Assembly

Cinco frentes. Um perímetro.

Em todas as frentes Linux · Docker · Git

Achados

Projetos construídos do zero, sem depender de ferramentas prontas.

  • Prova A · Reconhecimento & OSINT

    Web Application Reconnaissance Investigation Platform

    CLI ofensiva de reconhecimento: aponte para um domínio autorizado e receba os subdomínios, a tecnologia e a versão exatas e os CVEs reais correlacionados na NVD, num único processo, sem servidor para manter no ar.

    Subdomínios, versões e CVEs reais num só processo.

    Ver projeto ↗
  • Prova B · Ofensiva & Exploit Dev

    OWASP Bypass

    Motor autônomo que resolveu 106 de 107 exploits do OWASP Juice Shop (zip-slip, confusão de algoritmo JWT, condição de corrida, DoS/RCE por timing), verificados ao vivo contra o scoreboard real, sem nenhum mock.

    106 de 107 exploits resolvidos ao vivo.

    Ver projeto ↗
  • Prova C · Sistemas & Low-Level

    Sysinfo Shell

    Utilitário em POSIX Shell, leve, portátil e sem dependências, que mostra num único comando um retrato completo do sistema no Linux, Windows, WSL, Git Bash e MSYS2.

    Um retrato do sistema em cinco plataformas.

    Ver projeto ↗
  • Prova D · Sistemas & Low-Level

    DEVKIT

    Canivete suíço de terminal escrito 100% em Assembly x86-64. Binário estático, zero dependências, syscalls Linux diretas e dezenas de comandos de diagnóstico de sistema, arquivos e rede.

    Binário estático, 100% Assembly, zero dependências.

    Ver projeto ↗

+36 projetos além destes, no arquivo aberto do GitHub.

Arsenal completo no GitHub ↗
Engenharia web

Quem procura a falha constrói sem ela.

Sou desenvolvedor de software com foco em desenvolvimento web, criação de sites profissionais e experiências digitais de alto nível.

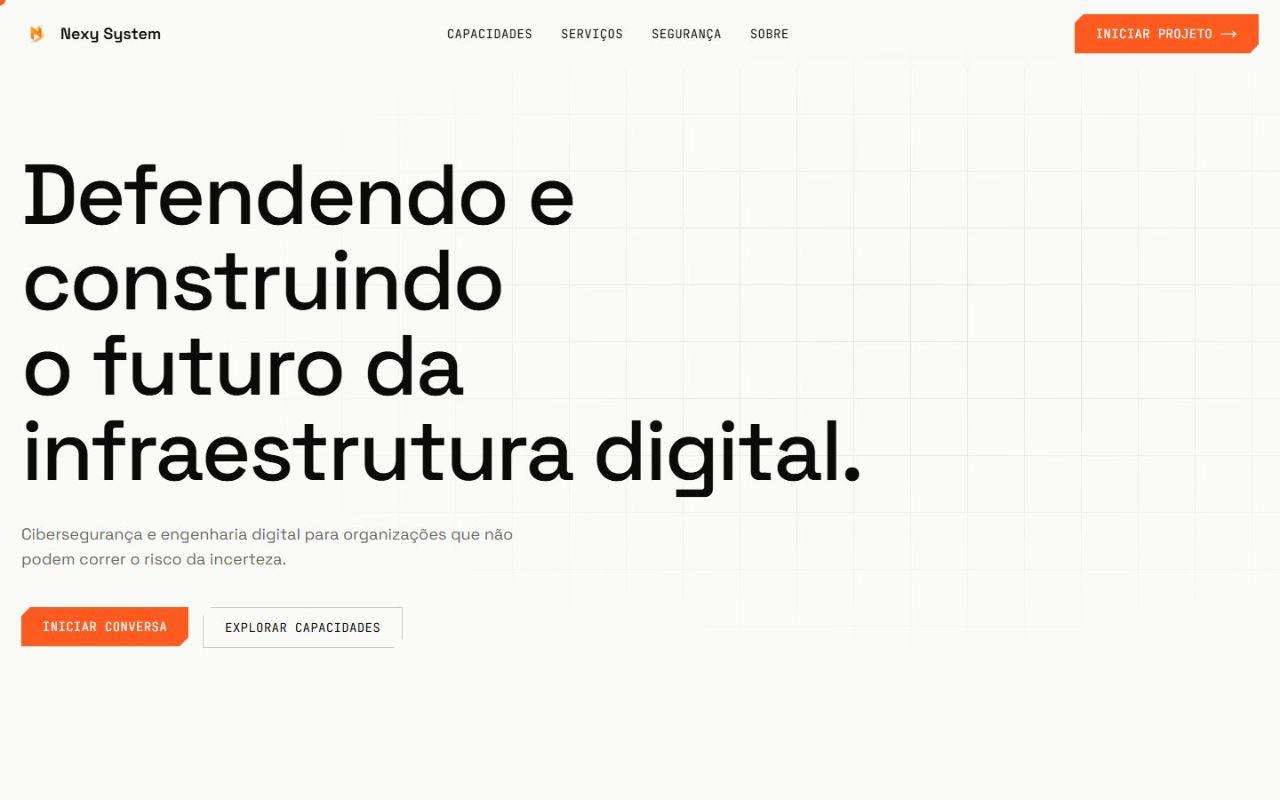
  • Nexy System: abertura com a frase Defendendo e construindo o futuro da infraestrutura digital

    Site institucional

    Nexy System

    Site institucional para empresa de cibersegurança e engenharia digital, apresentando serviços, soluções e posicionamento da empresa.

    Papel: Empresa da qual sou fundador. Site construído por mim.

    Construído com: Next.js · React

    Visitar site ↗
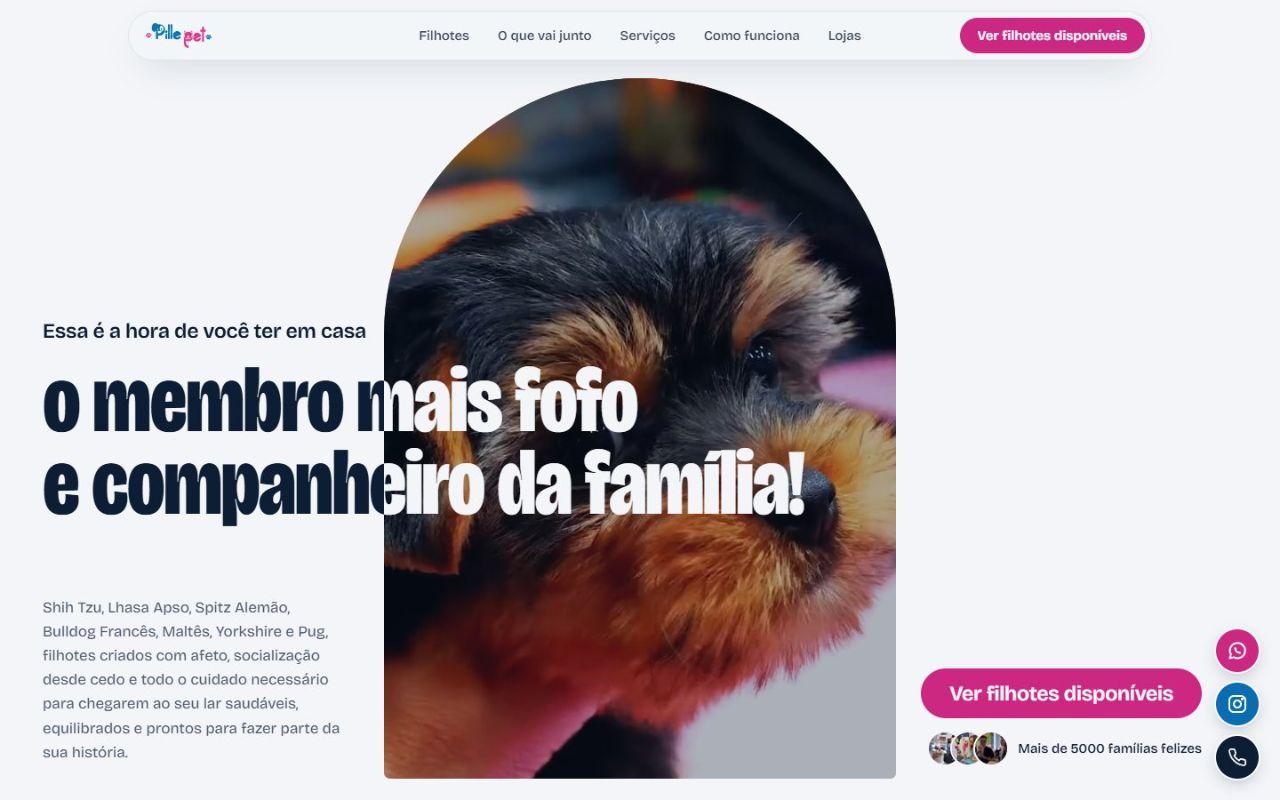
  • Pille Pet: abertura com filhote em destaque e o título o membro mais fofo e companheiro da família

    Site para o segmento pet

    Pille Pet

    Site para empresa do segmento pet, com estrutura institucional, apresentação de serviços e produtos e experiência responsiva.

    Papel: Rede de pet shops com lojas em dois shoppings de Guarulhos.

    Construído com: Next.js · React

    Visitar site ↗
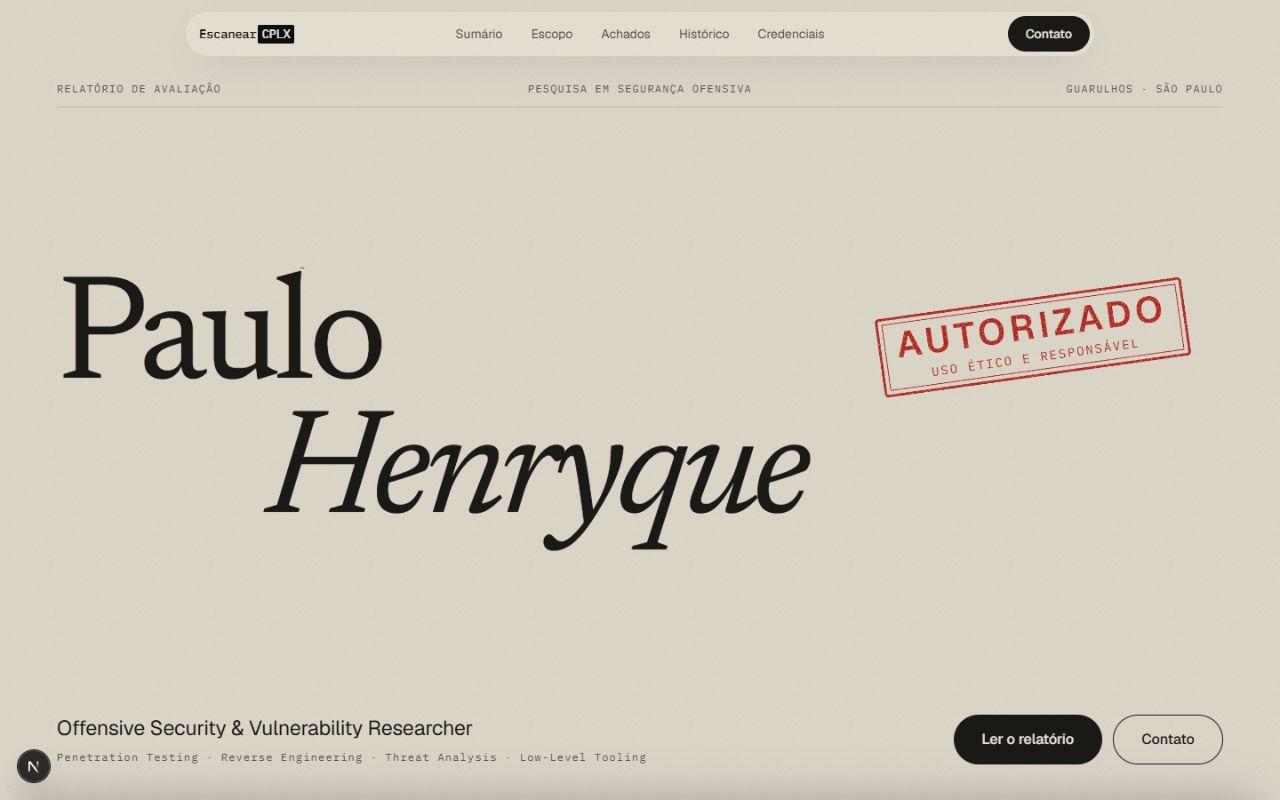
  • EscanearCPLX: capa do relatório com o nome Paulo Henryque e o carimbo Autorizado

    Portfólio profissional

    EscanearCPLX

    Portfólio profissional desenvolvido com foco em posicionamento, apresentação de projetos, cibersegurança, engenharia e experiência digital.

    Papel: Este site. Direção, design e código.

    Construído com: Next.js · React · TypeScript · Tailwind CSS · GSAP · Lenis

    Visitar site ↗

O que eu construo

  • Landing pages
  • Sites institucionais
  • Portfólios
  • Páginas comerciais
  • Experiências digitais personalizadas

Em cada entrega

Interfaces responsivas
Pensadas para cada tela, do celular ao monitor largo.
Animação e interação
Movimento com GSAP e rolagem suave com Lenis.
Performance
Otimização de carregamento, imagens e código.
SEO técnico
Estrutura de páginas preparada para mecanismos de busca.
Integrações
Os recursos que cada projeto precisa, conectados.
Segurança e manutenção
Qualidade de código pensada para durar e crescer.

Do rascunho ao ar

  1. Concepção da interface
  2. Implementação
  3. Otimização
  4. Publicação

Ferramentas

  • React
  • Next.js
  • TypeScript
  • JavaScript
  • Tailwind CSS
  • GSAP
  • Lenis

Meu objetivo em cada trabalho é entender a necessidade do cliente e transformar a ideia em uma solução funcional, profissional, rápida e preparada para crescer.

Histórico

Pesquisa independente e autodirigida, sem vínculo corporativo.

  1. Bloco 1 · GênesePeríodo · Maio de 2022 a 2025

    Anterior 00000000 00000000 00000000 00000000 00000000 00000000 00000000 00000000

    Digital Forensics Analyst

    Autônomo · CyberSecurity + eSports

    • Atuação independente em Digital Forensics com foco na análise de dispositivos Windows e investigações em campeonatos de eSports.

    • Coleta, preservação e análise de evidências digitais, investigação de suspeitas de trapaça (cheats), análise de logs, artefatos do sistema e processos em execução.

    • Metodologias de Digital Forensics & Incident Response (DFIR) e validação de evidências para suporte à integridade competitiva.

    Hash do bloco dd414267 3560a587 4fca1cc4 699b40af ae757a42 3fcf1ab8 6d01d3ea 7d37634d
  2. Bloco 2Período · Maio de 2024 a Presente

    Anterior dd414267 3560a587 4fca1cc4 699b40af ae757a42 3fcf1ab8 6d01d3ea 7d37634d

    Ethical Hacking & Web Pentesting Researcher

    Autônomo

    • Testes de segurança em aplicações web dentro de laboratórios controlados e ambientes autorizados para fins educacionais e de pesquisa.

    • Reconhecimento, enumeração, análise e validação de vulnerabilidades seguindo o OWASP Testing Guide.

    • Estudo de Broken Access Control, Injection, Cross-Site Scripting (XSS), Server-Side Request Forgery (SSRF), falhas de autenticação e configuração insegura.

    • Uso de Burp Suite, Nmap, Wireshark, OWASP ZAP, FFUF, Gobuster e ambientes Linux/Kali Linux.

    Hash do bloco 70af851e b591fb6b f49f7a2c 5fddd683 f4442e56 5ced298d 1e306f80 5944ba08
  3. Bloco 3Período · Julho de 2025 a Presente

    Anterior 70af851e b591fb6b f49f7a2c 5fddd683 f4442e56 5ced298d 1e306f80 5944ba08

    Cybersecurity Researcher

    Autônomo

    • Condução de pesquisas independentes em Cybersecurity com foco em Application Security (AppSec), Ethical Hacking, Digital Forensics e análise de ameaças.

    • Desenvolvimento e manutenção de projetos, laboratórios e ferramentas voltadas para estudo, validação e demonstração de conceitos de segurança da informação.

    • Análise de vulnerabilidades em aplicações, sistemas e ambientes controlados, aplicando metodologias e boas práticas reconhecidas pela indústria.

    • Participação em competições Capture The Flag (CTF), laboratórios práticos e programas de treinamento para aprimoramento contínuo das habilidades técnicas.

    Hash do bloco 0bfcc962 fccfb0d7 9cc44f47 54923845 5faa4a8c 45bac209 bf43f98f deb5f2f8
  4. Bloco 4Período · Agosto de 2025 a Presente

    Anterior 0bfcc962 fccfb0d7 9cc44f47 54923845 5faa4a8c 45bac209 bf43f98f deb5f2f8

    Digital Forensics Researcher

    Autônomo · Remoto

    • Desenvolvimento e operação de ferramentas customizadas (TTPs) para varredura de portas, mapeamento de conexões de rede ativas e detecção de assinaturas de cheats em larga escala, compiladas em linguagens de baixo overhead como Go e Rust.

    • Inspeção de assinaturas e heurística de binários com motores de regras customizados para auditar executáveis, DLLs, drivers e scripts em busca de injeção ou bypass de segurança.

    • Análise de tráfego de rede e criptografia (TLS/SSL): inspeção de conexões ativas, banner grabbing e verificação de certificados para identificar endpoints de comando e controle (C2).

    • Engenharia reversa de artefatos residuais: exame de loaders efêmeros, análise estática de dumps de memória e rastreio de manipulação de ponteiros e hooks de API em nível de sistema operacional.

    Hash do bloco 4559af3e 431f0d74 80766c7f c4dc513b be07ed28 3f2f11c4 eafc75d0 26d00698
  5. Bloco 5Período · Outubro de 2025 a Presente

    Anterior 4559af3e 431f0d74 80766c7f c4dc513b be07ed28 3f2f11c4 eafc75d0 26d00698

    Low Level Researcher & Kernel Developer

    Autônomo

    • Engenharia reversa desmontando drivers de dispositivos, módulos de sistema e firmwares usando montagem e debuggers para entender o funcionamento interno.

    • Domínio avançado da linguagem C e lógica de baixo nível.

    • Trabalho em C, C++ e Assembly (x86_64 / ARM64).

    Hash do bloco c16a4c84 8ec08928 ce304a5f 16b274c4 0dc1cd49 c1cdf5f3 b188cc52 f311a06c
  6. Bloco 6Formação · Janeiro de 2026 a Dezembro de 2027

    Anterior c16a4c84 8ec08928 ce304a5f 16b274c4 0dc1cd49 c1cdf5f3 b188cc52 f311a06c

    Desenvolvimento de Sistemas

    E. E. Conselheiro Crispiniano

    • Em andamento

    Hash do bloco f3ca8073 c0f6780d af150b06 960e563e 854ffcd9 b87b5e04 b0538d21 3c13b58c

6 blocos encadeados · hashes calculados neste navegador

Credenciais

18 certificações

Segurança

Raiz · é a série do certificado032ab2c5 785dbb04 24928310 191fa9d1 00e1a64d e5f6c4d6 366e4b9a af93f4cf

EscanearCPLX · Anexo de credenciaisSérie 032A B2C5 785D

Certificado de competência

Paulo Henryque

Atesta que Paulo Henryque reúne 18 credenciais verificáveis, relacionadas neste anexo e emitidas por 12 instituições.

Paulo Henryque · excanear

18
credenciais
12
emissores
Raiz Merkle (SHA-256) das credenciais
032ab2c5785dbb0424928310191fa9d1
00e1a64de5f6c4d6366e4b9aaf93f4cf
Verificar no LinkedIn ↗

Documento emitido por EscanearCPLX. Atesta as credenciais verificáveis listadas e não substitui nenhuma delas.

Termo de autorização

Segurança responsável

Segurança ofensiva séria exige contexto, precisão técnica e responsabilidade ética em todas as atividades de pesquisa e investigação. Toda atividade ofensiva demonstrada aqui pressupõe autorização explícita.

Autorização Explícita
Consentimento formal e documentado antes de qualquer ação ofensiva.
Divulgação Responsável
Divulgação responsável, respeito à privacidade e à legislação vigente.
Privacidade
Respeito à privacidade em toda atividade de pesquisa e investigação.
Conformidade Legal
O conhecimento ofensivo existe para elevar a defesa, não para violá-la.

Paulo Henryque

Assinado por · excanear

Lido em  

AutorizadoUso ético e responsável

Integridade · SHA-256Calculado neste navegador

3446de7d 069a0e5c 696ab5ad 2859d600 3515521c c60a4fa2 d6f1a50c 20d25353

Encerramento

Tem um sistema que vale a pena testar?

Quem invade sabe construir. Eu testo o que você já tem e construo o que ainda falta.

Segurança não é um produto. É um processo contínuo.